WordPress 7.1.4 et UpdraftPlus : que faire cette semaine
WordPress 7.1.4 corrige 22 failles le 28 octobre 2026 et UpdraftPlus a subi un vol de clés d’accès : versions sûres et vérifications pour votre site.

Mettez WordPress à jour en 7.1.4, ou dans la version corrigée de votre branche, et si votre site utilise UpdraftPlus, passez-le en 1.26.13 au minimum puis supprimez ses clés UpdraftCentral. Le 28 octobre 2026, WordPress a publié une version de sécurité qui corrige 22 failles, et la DGSSI l’a classée « critique » le lendemain. Le 3 novembre, l’agence américaine de cybersécurité (CISA) a confirmé que la plus grave de ces failles est exploitée par des attaquants. Dix jours plus tôt, l’éditeur d’UpdraftPlus, l’extension de sauvegarde installée sur plus de quatre millions de sites, s’est fait voler des clés qui donnent accès aux sites de ses clients. Voici ce qui s’est passé et ce qu’il faut vérifier, dans l’ordre.
WordPress 7.1.4 : 22 failles corrigées le 28 octobre
Les notes de version de WordPress 7.1.4 recommandent de mettre à jour « immédiatement ». La faille la plus grave est une situation de concurrence pendant la mise à jour du cœur de WordPress, qui pouvait mener à l’exécution de code à distance.
Mise à jour du 9 novembre 2026 : cette faille est maintenant exploitée. Le 3 novembre, la CISA l’a ajoutée, sous la référence CVE-2026-119977, à son catalogue des failles exploitées. Selon la CISA, un attaquant non connecté peut exécuter du code sur le serveur pendant une mise à jour du cœur, parce que les fichiers de la mise à jour sont préparés dans des dossiers prévisibles et accessibles depuis le web. Le Centre canadien pour la cybersécurité a relayé l’alerte le même jour, pour toutes les versions antérieures à 7.1.4. Si votre site n’est pas encore en 7.1.4, ou dans la version corrigée de sa branche, faites la mise à jour aujourd’hui.
La plupart des autres sont des failles XSS : du code malveillant enregistré dans un contenu, puis exécuté dans le navigateur de ceux qui l’affichent, y compris un administrateur. La plupart exigent d’être connecté, le plus souvent avec un compte de contributeur ou plus. Le risque est donc réel dès que plusieurs personnes écrivent sur le site, ou que d’anciens comptes (stagiaire, ancienne agence, rédacteur occasionnel) n’ont jamais été supprimés. Une autre faille laissait un visiteur non connecté voir des modifications de l’outil de personnalisation pas encore publiées.
La version met aussi à jour les certificats racines fournis avec WordPress, après la révocation de l’autorité de certification eMudhra. La DGSSI avait consacré le bulletin 70022610/26 du 26 octobre à ce retrait, après la compromission des clés de huit autorités intermédiaires d’eMudhra.
Au Maroc, la DGSSI a publié le 29 octobre le bulletin 70202910/26 sur ces failles, avec un risque et un impact « critiques », pour toutes les branches de WordPress de 4.7 à 7.1.
Quelle version devez-vous avoir ?
WordPress ne maintient activement que sa dernière version. Par courtoisie, son équipe publie aussi les correctifs pour les anciennes branches, jusqu’à 4.7.
| Branche installée | Version corrigée | Failles qui la concernent (sur 22) |
|---|---|---|
| 7.1 | 7.1.4 | 22 |
| 7.0 | 7.0.8 | 22 |
| 6.9 | 6.9.11 | 22 |
| 6.8 et 6.7 | 6.8.12 et 6.7.11 | 20 |
| 6.6 | 6.6.11 | 19 |
| 6.5 et 6.4 | 6.5.14 et 6.4.14 | 17 |
| 6.3 à 5.9 | de 6.3.14 à 5.9.20 | 9 |
| 5.8 à 5.0 | de 5.8.19 à 5.0.31 | 6 |
| 4.9 à 4.7 | 4.9.35, 4.8.34, 4.7.39 | 4 ou 2 |
| 4.6 et plus ancien | aucune | plus de correctif de sécurité |
L’annonce du 28 octobre précise que la mise à jour démarre d’elle-même sur les sites qui acceptent les mises à jour automatiques en arrière-plan. Ne le supposez pas : ces mises à jour peuvent avoir été désactivées par un réglage, une extension ou l’hébergeur. La même annonce indique que les correctifs des anciennes branches sortent au fur et à mesure. Si la version de votre branche n’apparaît pas encore, revenez-y dans les jours qui suivent.
UpdraftPlus : des clés volées pour piéger des sites
Le 19 octobre, TeamUpdraft, l’éditeur d’UpdraftPlus, a publié un avis d’incident. Pendant le week-end des 17 et 18 octobre, un attaquant s’est introduit sur le site teamupdraft.com à l’aide d’une clé compromise et a vraisemblablement eu accès à la base clients : noms, e-mails, adresses de facturation, historique des commandes, mots de passe chiffrés (hachés), réglages de double authentification, et surtout les clés de connexion d’UpdraftCentral, d’UpdraftVault et d’UpdraftClone. L’éditeur ne stocke aucune donnée de carte bancaire. L’extension elle-même et ses téléchargements n’ont pas été modifiés. TeamUpdraft a prévenu l’autorité britannique de protection des données et la police.
UpdraftCentral sert à piloter plusieurs sites WordPress depuis un seul tableau de bord : mises à jour, sauvegardes, installation d’extensions. Avec les clés volées, les attaquants ont donc pu installer leurs propres extensions. Selon Patchstack, les installations ont commencé le 18 octobre à 15 h 32 et se sont poursuivies pendant environ 18 heures. Patchstack a relevé 99 noms différents de portes dérobées, dont « Site Health Cache », qui revient à plusieurs reprises, et des comptes administrateur camouflés en simples éditeurs.
Trois points rendent l’incident plus large qu’il n’y paraît, toujours selon Patchstack :
- Avant le correctif, toutes les versions d’UpdraftPlus étaient concernées, gratuite comme Premium, dès qu’une clé UpdraftCentral est active sur le site. Connecter un compte TeamUpdraft.com en crée une par défaut, même si vous n’avez jamais ouvert UpdraftCentral.
- Les clés n’expirent pas : une clé créée en novembre 2025 fonctionnait encore en octobre 2026.
- Retirer le site du tableau de bord UpdraftCentral ne suffit pas : la clé qui compte est enregistrée sur le site lui-même.
Le 19 octobre au soir, TeamUpdraft a publié UpdraftPlus 1.26.13 et Premium 2.26.13, qui révoquent les anciennes clés. La version 1.26.12 devait déjà le faire, mais n’appliquait pas correctement cette révocation, selon le journal des versions sur la fiche WordPress.org de l’extension. Au 29 octobre, la version courante est la 1.26.14, publiée le 26 octobre, et nous n’avons trouvé aucun bulletin de la DGSSI sur cet incident.
Ce que vous devez faire cette semaine
- Sauvegarder, puis mettre WordPress à jour. Ouvrez Tableau de bord, puis Mises à jour, et vérifiez que vous êtes en 7.1.4 ou dans la version corrigée de votre branche (tableau ci-dessus).
- Mettre UpdraftPlus à jour depuis le site lui-même, et pas via UpdraftCentral : 1.26.13 au minimum pour la version gratuite, 2.26.13 pour Premium.
- Supprimer les clés UpdraftCentral. Dans Réglages, puis UpdraftPlus Backups, onglet Outils avancés, rubrique UpdraftCentral, le bouton de gestion des clés existantes affiche leur nombre. Supprimez-les toutes, même si vous n’utilisez pas UpdraftCentral.
- Contrôler les extensions et les comptes. Comparez la liste des extensions à ce que vous avez installé, y compris le dossier
mu-plugins, par le gestionnaire de fichiers de l’hébergeur ou SFTP. Ne supprimez pas une extension suspecte depuis le tableau de bord : TeamUpdraft signale que certaines effacent leurs traces. Désactivez-la, puis effacez son dossier à la main. Passez aussi en revue les comptes administrateur et éditeur. - Changer les mots de passe et fermer les sessions. Mots de passe des comptes administrateur du site, et du compte teamupdraft.com si vous en avez un, avec réinitialisation de la double authentification. En cas de doute, TeamUpdraft conseille de restaurer une sauvegarde antérieure au 17 octobre, après avoir supprimé les clés.
- Reconnecter UpdraftVault si vous l’utilisez. Tous les sites ont été déconnectés : saisissez les nouveaux identifiants, puis lancez une sauvegarde manuelle pour vérifier qu’elle aboutit.
Si vous trouvez une extension ou un compte que personne ne reconnaît, considérez le site comme compromis et faites intervenir quelqu’un qui sait nettoyer un site WordPress.
Trois alertes en dix jours
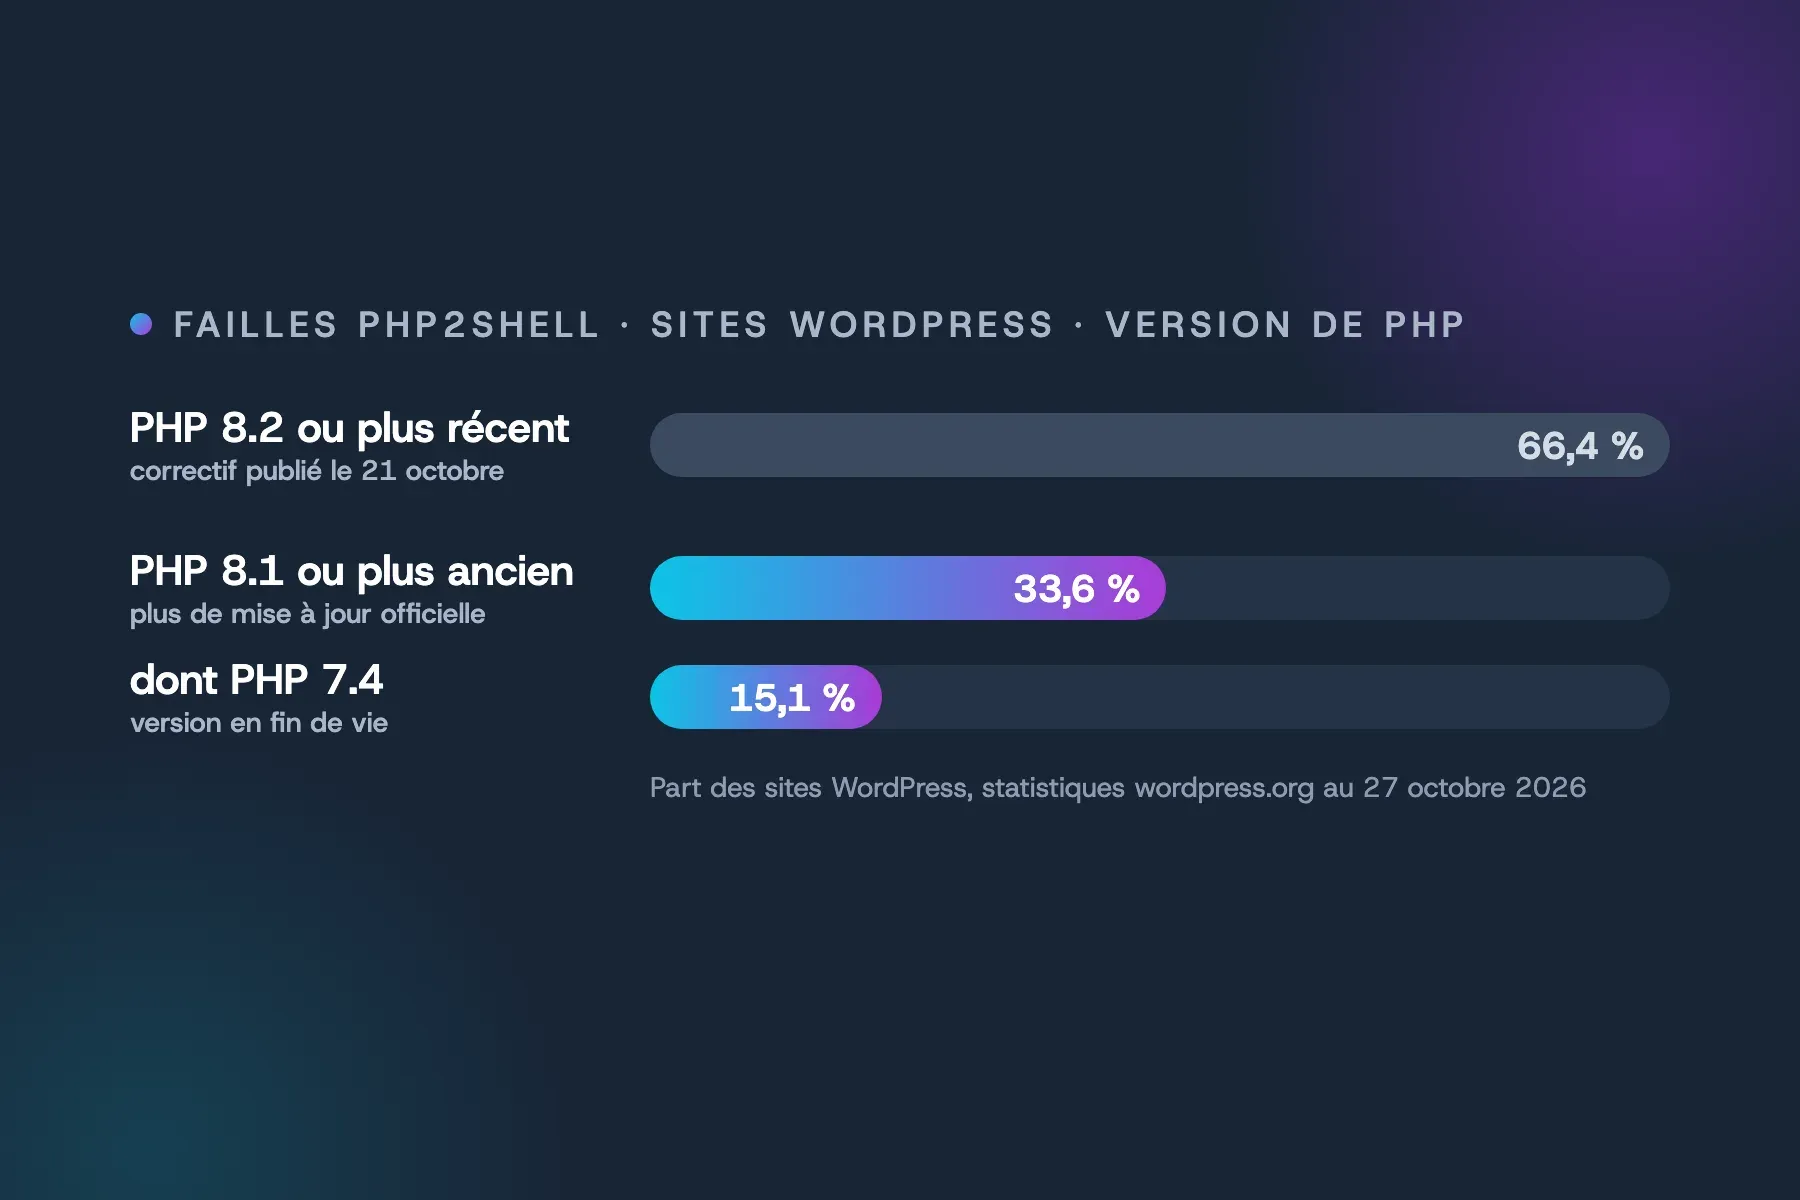
Entre le 18 et le 28 octobre, les sites WordPress ont connu trois alertes sérieuses : UpdraftPlus, puis les failles PHP2Shell du 21 octobre, puis le cœur de WordPress. Chacune demande une action différente, à un endroit différent : une extension, le serveur, le tableau de bord.
Pour une PME, la vraie question est donc simple : qui s’occupe de ces mises à jour, et qui reçoit ces alertes ? Si la réponse est « personne » ou « l’agence qui a fait le site il y a trois ans », c’est le moment de régler la question, en interne ou avec un contrat de maintenance. Si vous voulez qu’on vérifie votre site avec vous, écrivez-nous.
Sources
- WordPress.org, notes de version de WordPress 7.1.4 et annonce « WordPress 7.1.4 », 28 octobre 2026.
- DGSSI, bulletins 70202910/26 du 29 octobre 2026 et 70022610/26 du 26 octobre 2026.
- CISA, catalogue des failles exploitées (Known Exploited Vulnerabilities), fiche CVE-2026-119977 ajoutée le 3 novembre 2026.
- Centre canadien pour la cybersécurité, bulletin AV26-1117 sur WordPress, 3 novembre 2026.
- TeamUpdraft, « TeamUpdraft security incident: What customers need to know », publié le 19 octobre 2026 et mis à jour depuis.
- Patchstack, analyse des portes dérobées installées via UpdraftCentral, 19 octobre 2026.
- WordPress.org, fiche de l’extension UpdraftPlus (plus de 4 millions d’installations actives, version 1.26.14, journal des versions), consultée le 29 octobre 2026.
- BleepingComputer, « Stolen UpdraftCentral keys used to backdoor WordPress sites », 20 octobre 2026.
Article à jour au 9 novembre 2026.